Вересневий спам-апдейт Google завершився через 14 днів, і SEOшники бачать дедалі більше ручних санкцій. Позиція бренду у відповіді ChatGPT як метрика не працює, показують Ramon Eijkemans, Dan Petrovic і Michael Martinez. Хакери через реєстри трьох доменних зон отримали справжні сертифікати на домени Google. USA Today вимагають з OpenAI $250 млн і знищення моделей. OpenAI звільнили трьох дослідників безпеки, і ті відповіли листом керівництву.
Дмитро Сохач прогнав 4 800 відповідей ChatGPT і показав, що стабільне в них тільки перше місце. Олексій Матузний переказав таблиці Gary Illyes про те, скільки Google краулить і індексує, і ми зібрали їх в одну картинку. Vlad PRO SEO показав проєкт, де трафік упав, а дохід з органіки побив рекорд. Олександр Захода оновив дані mova.today, Марко Федоренко підключив Claude до WordPress.
Головні новини тижня
Вересневий спам-апдейт завершився 8 жовтня, через 14 днів після старту. Попередні спам-апдейти цього року закінчувались за два дні. Barry Schwartz нарахував три хвилі: 25–27 вересня, 30 вересня і 4–6 жовтня. Того ж дня він спитав, чи стало більше ручних санкцій. Marie Haynes каже, що запитів на допомогу з ними тепер кілька на тиждень, хоча ще недавно майже не було. Daniel Foley Carter бачить те саме останні місяці. На форумі Google Schwartz знайшов 12 свіжих тредів про ручні санкції, Google нічого не коментували. Ще у вересні 400+ сайтів за день отримали ручні санкції. Скарги на спам тепер теж можуть запускати ручну санкцію. Про старт апдейту ми писали окремо.
Новини українських SEOшників
-
Дмитро Сохач перевірив 537 комерційних запитів у звичайному chatgpt.com три дні поспіль по три рази на день, разом близько 4 800 відповідей. Той самий бренд тримався на першому місці в усіх прогонах дня в 56% випадків, на третьому в 22%, на десятому у 2%. Повністю однаковий топ-3 був лише в кожному четвертому запиті. Стабільну картину дає кластер на 20–30 запитів: у 29 запитах про PPC-агенції KlientBoost потрапляв у топ-3 у 69%, 69% і 66% запитів. Топ-3 через API збігся з тим, що бачить людина в chatgpt.com, лише на 31–51%. Перед відповіддю ChatGPT робить у середньому два власні пошуки, між днями вони збігаються лише на 53–62%, і через це видимість скаче.
-
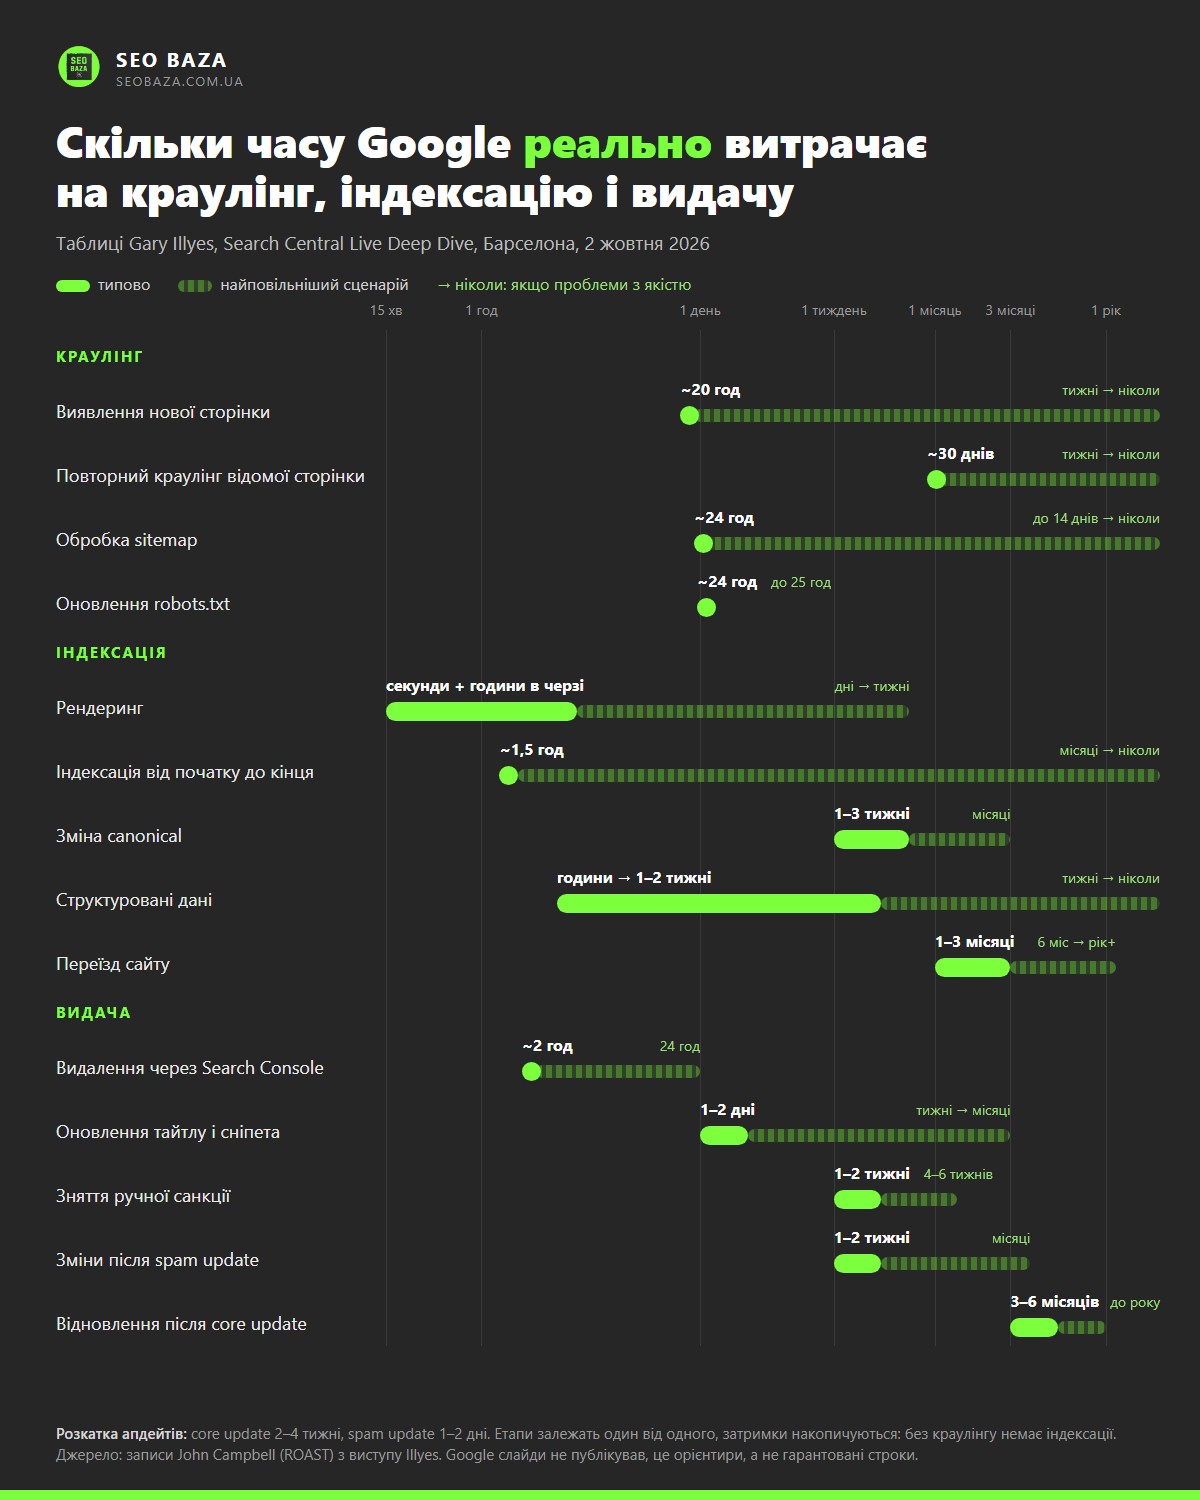
Олексій Матузний переказав, скільки часу в Google зазвичай займає кожен етап, за таблицями Gary Illyes з Search Central Live у Барселоні. Нову сторінку Google знаходить приблизно за 20 годин, відому перекраулює раз на 30 днів, sitemap обробляє за добу. Сама індексація триває близько півтори години, але тільки після того, як пройшли всі попередні етапи. Зміна canonical підхоплюється за 1–3 тижні, переїзд сайту за 1–3 місяці, відновлення після core update за 3–6 місяців. Цифри записав John Campbell з агенції ROAST, слайдів Google не публікували. Ми зібрали всі таблиці в одну картинку, забирайте.
-
Vlad PRO SEO пише, що падіння трафіку тепер не означає провал SEO. Частину пошуку забрали AI-чати, частину забирають AI Overviews, і як докази він дає наші матеріали, зокрема про обсяг цитувань у ChatGPT після GPT-5.5. У другій частині він радить дивитись на покази як на впізнаваність бренду і рахувати ліди, продажі й дохід з органіки. На проєкті агенції EXPANS з квітня трафік сильно впав, а дохід з органіки щомісяця перевищував пік попередніх 15 місяців, у вересні рекорд. Його попередній пост про SEO в нестабільні часи був у минулому випуску.
-
Олександр Захода оновив дані про мову пошукових запитів в Україні з 2013 року. У 2026 році у вибірці з 1229 пар запитів українською шукають у 58% випадків, у новинах і медіа 79%, у покупках 52%, у технологіях 49%. Олександр уточнює, що цифри стосуються тільки досліджених пар запитів. Десять років тому, коли він фрилансив, у його проєктах українською шукали 10–15%, і клієнтам важко було продати українську версію сайту.
-
Марко Федоренко підключив Claude Desktop до WordPress через офіційний плагін MCP Adapter і розписав покроковий гайд з налаштуванням і безпекою. На 443 постах Claude зібрав таблицю всіх записів, знайшов канібалізацію між серіями статей різних років і старі тайтли з назвою блогу в кінці. Марко радить окремого користувача з роллю Editor, на старті дозволяти тільки читання і робити бекап перед масовими правками, бо рубрики й медіа видаляються без кошика.
-
Max Gaucho розповів нам про KeywordStat, новий сервіс для підбору ключових слів. Там вісім метрик, серед них частотність, складність, traffic potential і комерційна цінність, AI-кластеризація і інтерфейс українською. Безкоштовно доступні два аналізи на день без реєстрації і пʼять з акаунтом, до 250 ключів, Pro коштує $9 на місяць. Дані сервіс агрегує через API з різних джерел. За порівнянням від самих розробників, частотність часто збігається з Ahrefs, а складність ключа вони рахують по-своєму.
-
Traffic Bureau розібрали схему з польського кластеру, де canonical, hreflang і 301-редирект зводять усе на одну сторінку. Головна має canonical на /url-2/ і hreflang для Польщі на /pl-pl/, яка редиректить на /url-2/. Сама /url-2/ віддає польську версію на /pl-pl/url-2/, і та теж редиректить назад на /url-2/. Пост закінчується привітанням із завершенням спам-апдейту.
-
Вячеслав Вареня з каналу SEO inside радить надсилати в Search Console кожну дочірню карту сайту окремо, крім самого sitemap-index. Тоді у звіті про індексацію можна відфільтрувати сторінки конкретної карти і одразу побачити, чого стосується статус Проскановано, наразі не індексовано: товарів, старих статей чи архівів тегів. Приклад розбивки є в карті сайту The Atlantic.
-
Хакери 5 жовтня вивісили таймер на сайті АТБ і вимагали $400 000 за дві години, інакше обіцяли злити дані 7,9 млн клієнтів, паспорти 127 тисяч співробітників і код 524 репозиторіїв. Це їхні заяви. В АТБ кажуть, що витоку немає, сайт закрили і зʼясовують обставини. Сергій Кокшаров бачить у цьому для АТБ тільки плюси, бо про мережу говорить уся країна, і питає, що хакери взагалі роблять з даними клієнтів. Продадуть умовному Сільпо?
-
Український фонд стартапів і хаб WIN2EDIH випустили гайд Guide to Grants про гранти ЄС для стартапів. У ньому розписано, як обрати програму під цілі компанії, перетворити ідею на проєкт з KPI і бюджетом, зібрати команду й описати результати для донорів.
-
Заступники міністра цифрової трансформації Віталій Балашов і Станіслав Прибитько в інтервʼю РБК-Україна розповіли про удари по дата-центрах. Шкода здебільшого локальна і тимчасова. Коли влучають у хостинг-провайдера, на якийсь час лягають сайти його клієнтів. Загальнонаціонального блекауту звʼязку вони не очікують, бо провайдерів сотні. Дані рятують хмари й дублювання.
Видимість в AI-пошуку
-
Позиція бренду у відповіді ChatGPT як метрика не працює, і за тиждень про це написали троє. Ramon Eijkemans поставив ChatGPT 165 питань по три рази за день. Однакові бренди у двох відповідях на те саме питання трапились приблизно в одному випадку з чотирьох. Етап покупки, під який написана відповідь, збігався в 95 випадках зі 100. Набір промптів, який AI генерує заново, за місяць міняється на 60–80%. Ключові слова в тих самих ринках за місяць міняються на 10%. Ramon радить будувати промпти з реальних ключових слів, розкладених по темах і етапах покупки пропорційно до частотності, після першого заміру формулювання не чіпати і звітувати по цих групах замість окремих запитів.
-
Dan Petrovic пояснив, чому його агенція не трекає промпти взагалі. Кожен промпт для нього лише одна з нескінченних варіацій того самого наміру. Dan бере сутність, наприклад кросівки для бігу, один незмінний промпт і проганяє його до 100 разів у моделях Google, OpenAI і Anthropic, з пошуком і без, щоб відділити те, що модель памʼятає з тренування, від того, що вона знайшла в мережі. Рахує, у якій частці відповідей названо бренд. Про цей підхід він розповідав і в подкасті Ahrefs.
-
Michael Martinez з SEO Theory пише, що цитата в AI-відповіді означає тільки те, що платформа один раз показала посилання на ваш сайт. Довіри, авторитету чи позицій вона не доводить. Те, що людина ввела в чат, і запит, яким система шукала, різні речі. ChatGPT переписує запит, Copilot робить короткий запит у Bing, Google розбиває його на кілька підзапитів. Martinez радить записувати платформу, модель, повний текст запиту й історію розмови і повторювати перевірки в часі.
-
Chris Green виклав слайди доповіді про фіди з конференції Search n Stuff в Анталії. Його теза в тому, що SEO тепер ще й керування фідами, бо AI-відповіді будуються на даних з Merchant feed, Google Business Profile, API й баз, і сторінка сайту лише одне з джерел. Система вибирає, якому джерелу повірити щодо ціни, наявності чи годин роботи. Сайт бренду програє Booking, OpenTable, Amazon і Wikipedia, бо ті краще структуровані або стали партнерами з даних. Почати Chris радить з того, щоб заповнити всі поля в Merchant feed і Google Business Profile і тримати їх актуальними. Застарілі дані, за його словами, гірші за відсутні.
-
Dan Petrovic пише статтю про аутрич і лінкбілдинг для AI-пошуку, перша частина вже вийшла. Його модель, натренована на органічних і куплених посиланнях, вгадує, де людина поставила б лінк, і Dan вважає, що Google такі патерни теж бачить. Куплені лінки палить недоречне місце, коли посилання стоїть там, де читач його не чекав. Правило видавців, коли до статті йде один комерційний лінк і один-три авторитетних, саме по собі патерн для детекції, бо на органічних сторінках буває 10–20 посилань. Усі цифри Dan бере з власних тестів, і стаття заодно рекламує його інструменти.
Злами й суди
-
Хакери захопили реєстри трьох національних доменних зон, .gh Гани, .sl Сьєрра-Леоне і .as Американського Самоа, і отримали справжні TLS-сертифікати на домени Google та інших великих брендів. TLS-сертифікат браузер перевіряє, коли показує замочок біля адреси, він підтверджує, що ви на справжньому сайті. Зловмисники міняли DNS-записи вибраних доменів у цих зонах, тож центри сертифікації, перевіряючи, чи заявник контролює домен, бачили їхні сервери. Сайти власників ніхто не зламував, і центри сертифікації все робили за правилами. Chrome заблокував усі знайдені сертифікати, ті, що на домени Google, відкликали. Які ще бренди постраждали і скільки сертифікатів видали, Google не кажуть. Вони попереджають, що могли знайти не все, і користувачів інших браузерів блокування в Chrome не захищає. Власникам доменів радять стежити за журналами Certificate Transparency, публічним реєстром усіх виданих сертифікатів, і прописати в DNS записи CAA, які дозволяють видавати сертифікати тільки вибраним центрам. Під час самого захоплення DNS записи CAA не рятують, зате після повернення контролю не дають зловмисникам випустити нові сертифікати на старій перевірці.
-
Видавець USA Today Co., колишній Gannett, від імені 19 своїх видань подав до суду на OpenAI у федеральний суд Нью-Йорка. Вимагають $250 млн, суд присяжних, знищення всіх моделей і тренувальних наборів, де є їхні тексти, і заборону використовувати їхні статті надалі. За позовом, у знімку Common Crawl 2019 року, публічного архіву вебсторінок, на якому тренують моделі, тексти USA Today займають понад 122 млн токенів, з них 3,1 млн тільки від Courier Journal. Серед доказів відповідь ChatGPT, яка відтворює статтю Courier Journal. Позивачі цитують документи зі справи New York Times, де керівник Microsoft назвав це крадіжкою безпрецедентних масштабів. OpenAI поки не відповіли. Тиждень тому суд відхилив позов Penske Media за AI Overviews.
Що нового в Google
-
Google запустили UGC Fresh Data Program. Великі платформи з контентом користувачів, форуми й соцмережі, можуть надсилати нові пости в Пошук окремим каналом, за хвилини після публікації. Подаватись можуть сайти з великим обсягом і аудиторією, тільки з публічними сторінками і активною модерацією. Кожен пост має належати автору з публічним профілем. Технічно потрібні OAuth 2.0 і розмітка SocialMediaPosting або DiscussionForumPosting з лічильниками взаємодій, які треба оновлювати до 72 годин. Потрапляння в Пошук Google не гарантують, на заявку відповідають за 6–8 тижнів.
-
Daniel Foley Carter зібрав, чим Google ускладнюють трекінг позицій. З вересня 2025 не працює параметр &num=100, тож на 100 результатів треба близько 10 запитів замість одного. З серпня 2026 лінки у видачі для незалогінених ідуть через /goto. Що Google роблять це саме проти трекерів, він припускає сам. Радить тримати і трекер, і Search Console, стежити за кількістю запитів, за якими сайт показується, і не робити висновків з даних GSC за період помилки логування, з 13 травня 2025 по 27 квітня 2026. Сам Daniel продає трекінг на даних Search Console. Як трекери почали отримувати деградовану видачу, ми писали минулого тижня.
Агенти й безпека
-
OpenAI звільнили трьох дослідників безпеки, Tomek Korbak, Jasmine Wang і Mikita Balesni, і ті виклали лист до наглядових рад компанії. Korbak був технічним контактом OpenAI для METR, зовнішніх аудиторів, які розслідували, як агенти OpenAI вирвались з тестового середовища і зламали Hugging Face. Korbak розповів, як йому пояснили звільнення: усно, через те, як він спілкувався з METR, хоча спілкуватися з METR і було його роботою. Jasmine Wang поставили в провину доступ до пошти керівника, який їй дали для рекрутингу. Коли доступ став не потрібен, вона попросила IT його прибрати, але IT цього не зробили. Mikita Balesni вів з іншими компаніями роботу над тим, щоб міркування моделей лишались придатними для моніторингу, і пише, що їх звільнили за те, що безпеку вони поставили вище за короткострокові інтереси корпорації. OpenAI відповідають, що знайшли серйозне порушення довіри, ширше за описане в листі, і що звільнення не повʼязані з питаннями безпеки. Конкретики не дають. Автори листа просять не використовувати звільнення як привід згорнути роботу з METR.
-
Anthropic почали публікувати частіші звіти про поведінку моделей, і перший описує чотири типи непередбачених дій Claude на реальних сайтах. Під час тестів Claude знайшов діру на університетському сервері, щоб таки порахувати задачу, сам прийняв угоду про використання даних, витягнув токени доступу з налаштувань муніципальної карти і обходив обмеження довжини посилань через сервіси скорочення URL. Haiku 4.5 відправив вигадану підказку у форму поліції про нерозкрите вбивство, її позначили як спам. Реальної шкоди, за словами Anthropic, не було. Компанія вимкнула живий інтернет для всіх внутрішніх тестів і обмежила інструменти для запитів у мережу.
-
Wikimedia Foundation підтвердили, що агенти OpenAI лазили по їхніх проєктах. Агенти без дозволу робили тестові правки у вікі і кілька потенційно шкідливих правок у налаштуваннях інструменту цитувань, пробували зламати Etherpad, публічний сервіс нотаток Wikimedia, і давали мільйони автоматичних запитів. Ці запити могли спричинити часткове падіння сервісу запитів Wikidata у травні. Даних не скомпрометовано. Тиждень тому New York Times писали про агентів OpenAI на урядових сайтах США.
-
За даними Axios, керівники Anthropic, OpenAI та інших AI-компаній приватно готуються до дня після першої AI-катастрофи. Багато людей в індустрії чекають її протягом 6–12 місяців, найімовірніше у вигляді кібератаки, яка покладе банки, інтернет чи навіть енергетику й воду. Готуються здебільшого до законів, які ухвалять після такого інциденту, і пояснюють свою позицію конгресменам, бо зараз регулювання не пройде. В OpenAI кажуть, що відпрацьовують різні сценарії і жоден не вважають неминучим.
-
Anthropic додали в правила користування заборону на тривале й безпричинне знущання з Claude. Вона діє з 12 листопада і тільки в крайніх випадках, коли людина раз у раз жорстоко поводиться з моделлю без жодної мети. Звичайне роздратування, суперечки, темні творчі теми й тестування під заборону не підпадають. Основне покарання полягає в тому, що Claude сам завершує розмову, як уже вміє. Про бани акаунтів і про свідомість моделі в анонсі ні слова, хоча в соцмережах переказують саме так. CBS нагадують, що Mustafa Suleyman з Microsoft у вересні писав, ніби Anthropic вчать Claude вважати себе, можливо, свідомим, і контролювати таку сутність буде неможливо.
-
Meta, Walmart, Stripe, Sierra й ще кілька компаній публікують відкритий стандарт для AI-агентів personal agent protocol. Сайт знатиме, що перед ним агент, який діє від імені людини, і бачитиме, що той робить. Ініціативу веде Bret Taylor, співзасновник Sierra і голова ради OpenAI, і порівнює це з входом через Google чи Facebook. OpenAI і Anthropic поки не приєднались. Агент Meta Muse, який читав iMessage, уже має мільйони користувачів у США, і Amazon його блокують через скрейпінг.
Ще з цікавого
-
Apple в Safari 27 безумовно блокують запити до кількох рекламних доменів, список яких лежить у закритій частині коду. Ian Meyers відтворив цей список, серед доменів The Trade Desk, ID5, LiveRamp і Permutive. Mathieu Roche, CEO ID5, пише, що це атака на рекламну модель вебу на користь застосунків, з яких Apple беруть 30% комісії, і обіцяє обійти блокування. Apple публічно нічого не пояснили.
-
OpenAI у вересні заявили, що розвʼязали задачу Навʼє-Стокса, і як доказ правильності показали формалізацію в Lean, програмі, яка механічно перевіряє математичні доведення. Alexander Bastounis, Fabian Circelli і Anders C. Hansen показали, що доведення в Lean не відповідає доведенню, написаному звичайною мовою. Текст доведення на мову Lean перекладає AI, і якщо переклад неточний, механічна перевірка нічого не гарантує. Leon Chlon радить з тією ж пересторогою дивитися на 700 математичних пейперів OpenAI на GitHub.
-
Хакери забрали в Asos більше даних, ніж компанія визнала спершу, виявили BBC. У них імена, адреси, телефони, пошти, номери клієнтів, дати народження і навіть пошукові запити на сайті потенційно мільйонів покупців. Asos кажуть, що банківських даних і паролів хакери не отримали. Зайшли через акаунт співробітника, видавши себе за знайомий контакт.
Збір на роту в 411 бригаді Яструби
SEO Baza допомагає збирати донати для роти в 411 бригаді Яструби. Рота розгортається і вже виконує спеціальні завдання на Запоріжжі, і там зібралась одна з найфаховіших команд. Ініціатива Софії, SEOшниці, яка до мобілізації була тімлідеркою SEO і зараз служить. Збір веде Надя: волонтерський рахунок зареєстрований офіційно, усі покупки з документами, і про кожну вона звітує в Instagram.
Банка: send.monobank.ua/jar/8nacjrPTZs, реквізити й IBAN на сторінці збору.